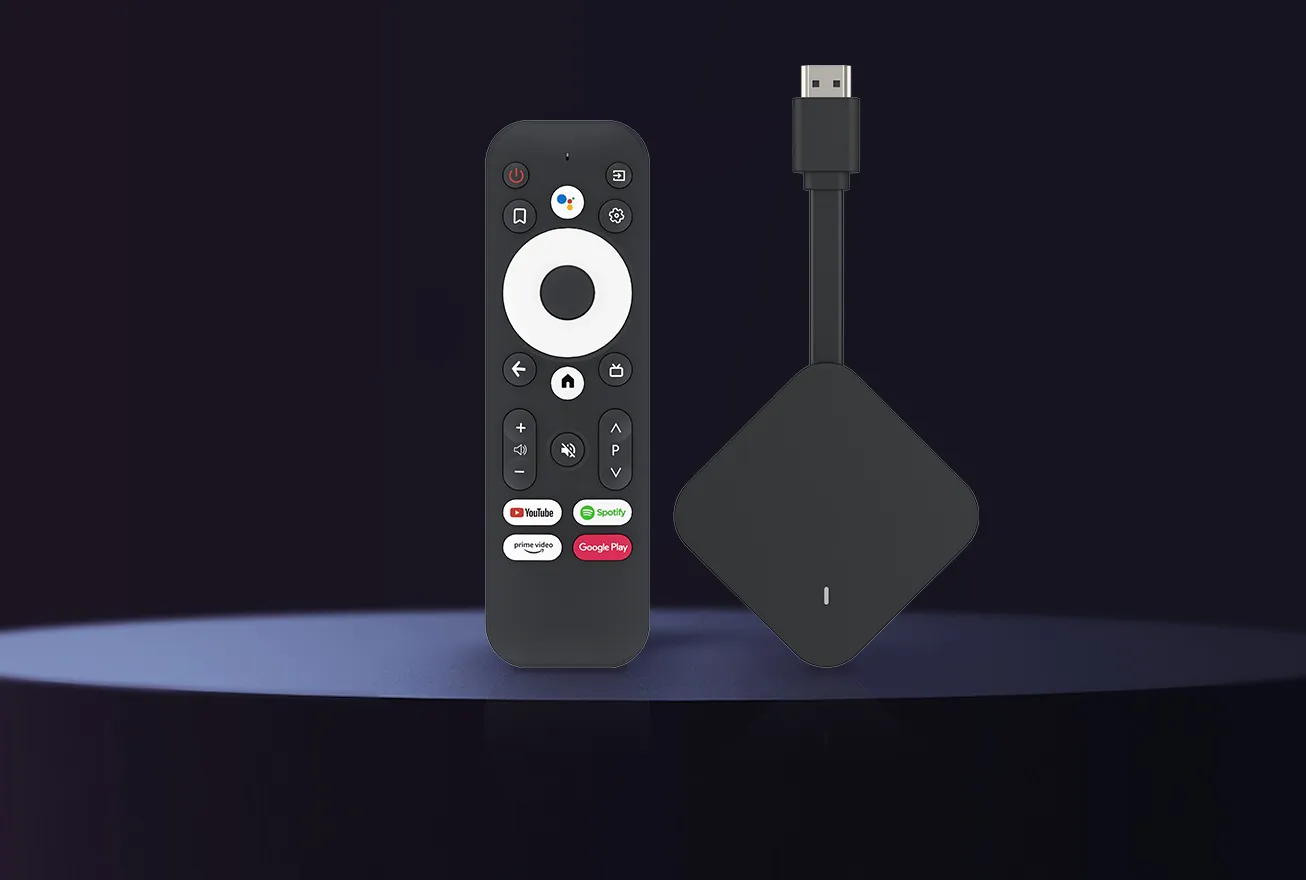
گوگل می‌گوید شرکت چینی ویدیو‌استرانگ (Videostrong Technology) در بیش از ۱.۳ میلیون دستگاه مبتنی‌بر اندروید، درِ پشتی مخفی تعبیه و از آن‌ها برای ایجاد بات‌نت استفاده کرده است. این شرکت که از شرکای تأییدشده گوگل در زمینه تولید دستگاه‌های اندرویدی بوده، دسترسی به این درِ پشتی را در اختیار گروه‌های مجرم قرار می‌داد تا از…

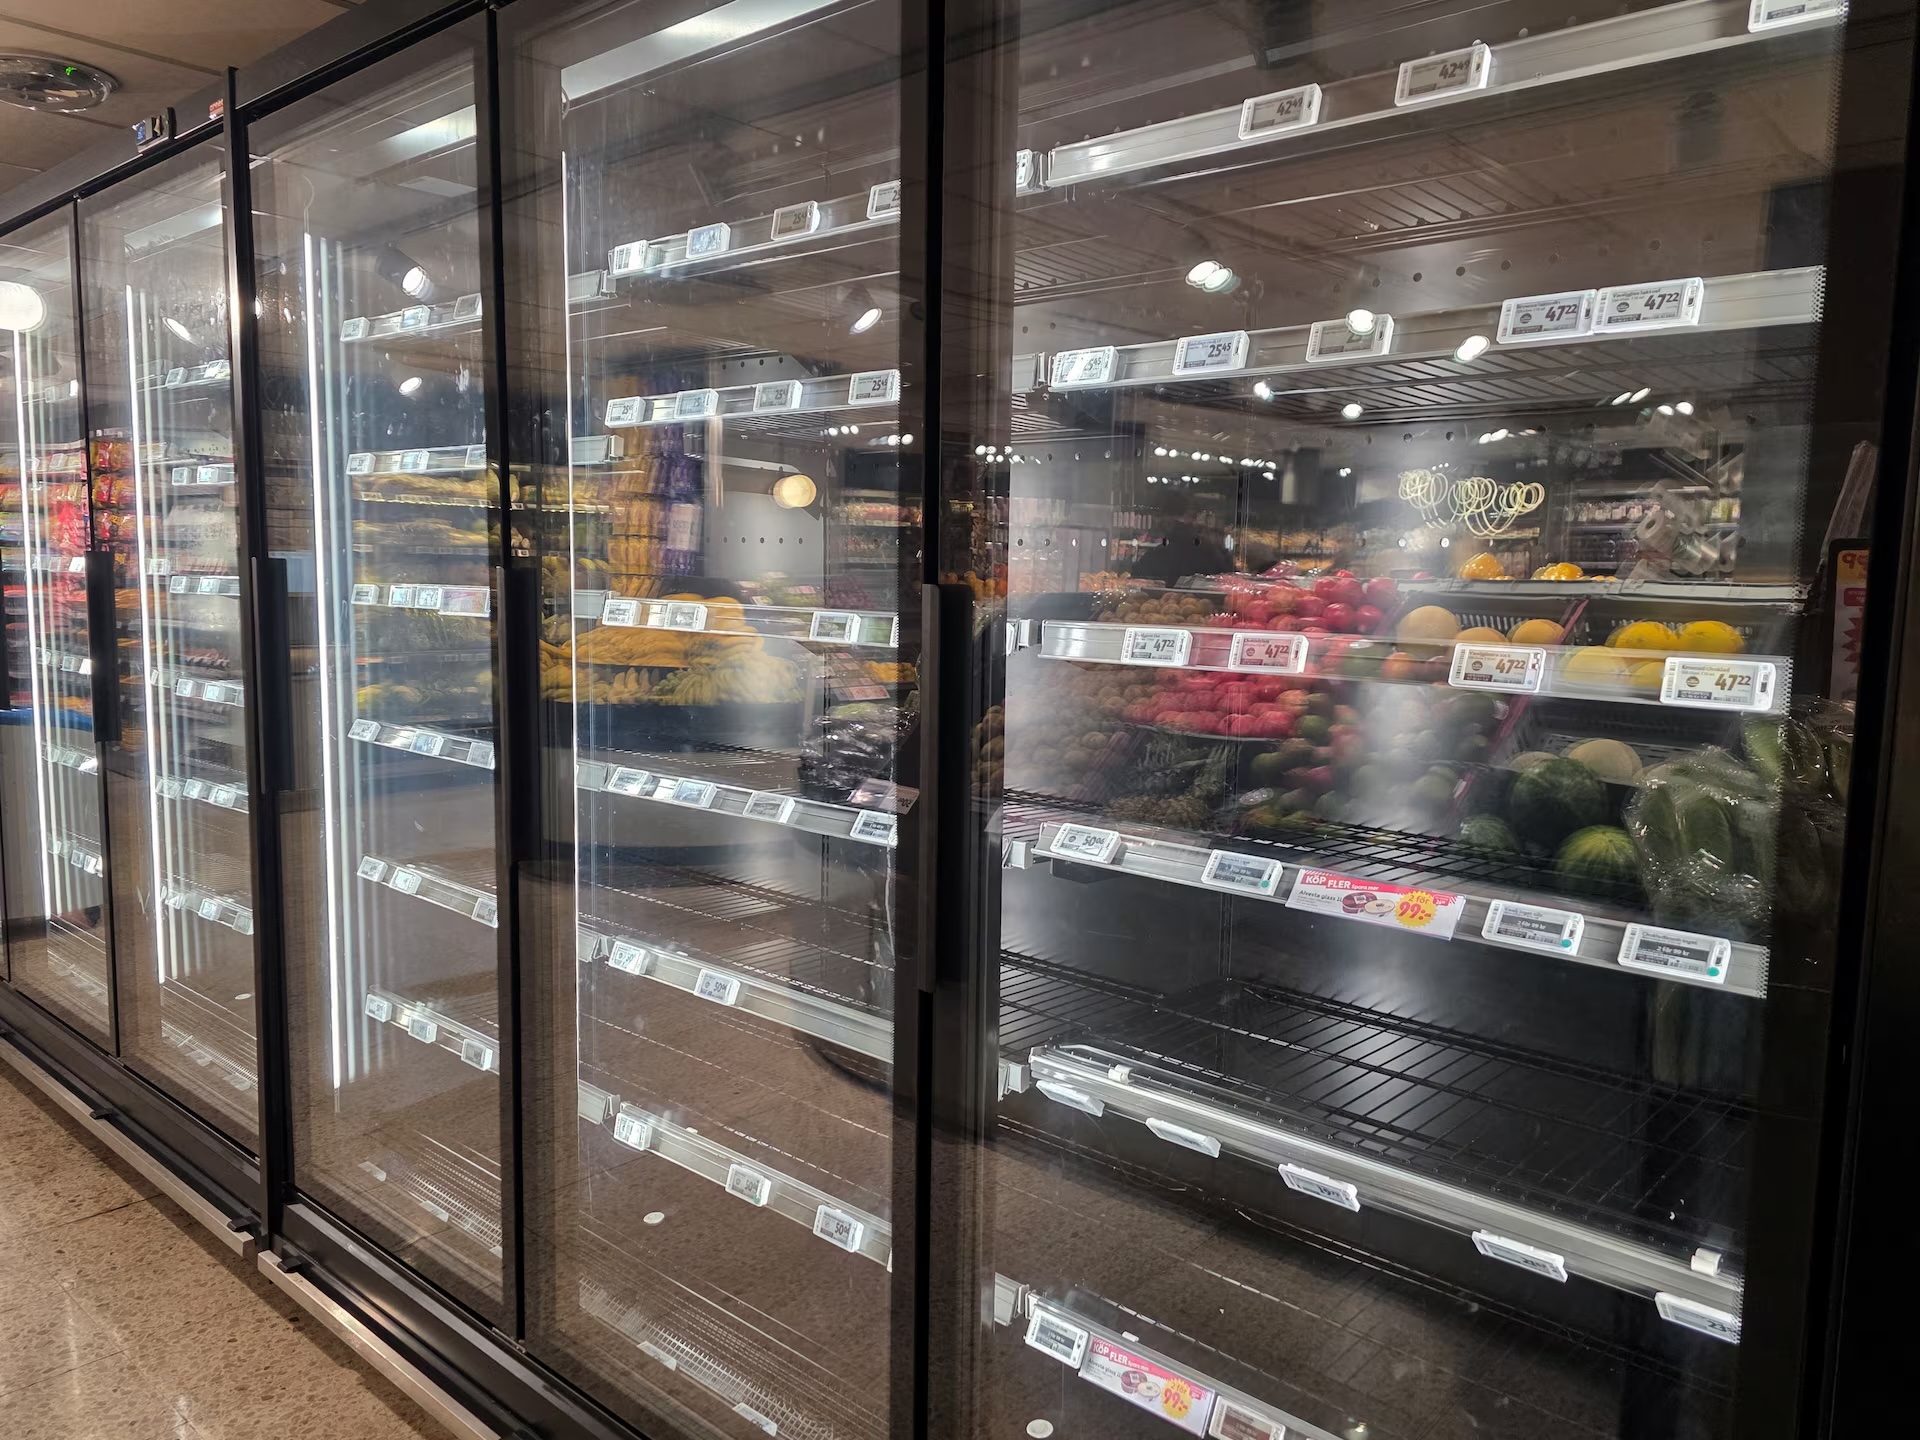
سیستم‌های سرمایشی ده‌ها فروشگاه زنجیره‌ای در بلژیک و لوکزامبورگ بامداد دوشنبه هدف حمله سایبری قرار گرفتند و دمای یخچال‌ها و فریزرهای آن‌ها افزایش یافت. فروشگاه‌هایی در سوئد و استونی نیز از اختلال‌های مشابه خبر داده‌اند. در برخی موارد، دمای تجهیزات سرمایشی به ۵۰ درجه سانتی‌گراد رسید. پیش‌تر چنین اتفاقی در فرانسه افتاده بود.به گزارش رویترز،…

پژوهشگران شرکت امنیتی Parameter اعلام کرده‌اند که باز کردن لینک اشتراک‌گذاری چت یک فرد غریبه در ChatGPT، برای دسترسی مهاجم به مکالمات خصوصی و کنترل حساب کاربری قربانی کافی بوده است. این شرکت امنیتی زنجیره کامل حمله را در گزارشی منتشر و تأیید کرده که این نقص اکنون برطرف شده و کاربران نیازی به نصب…

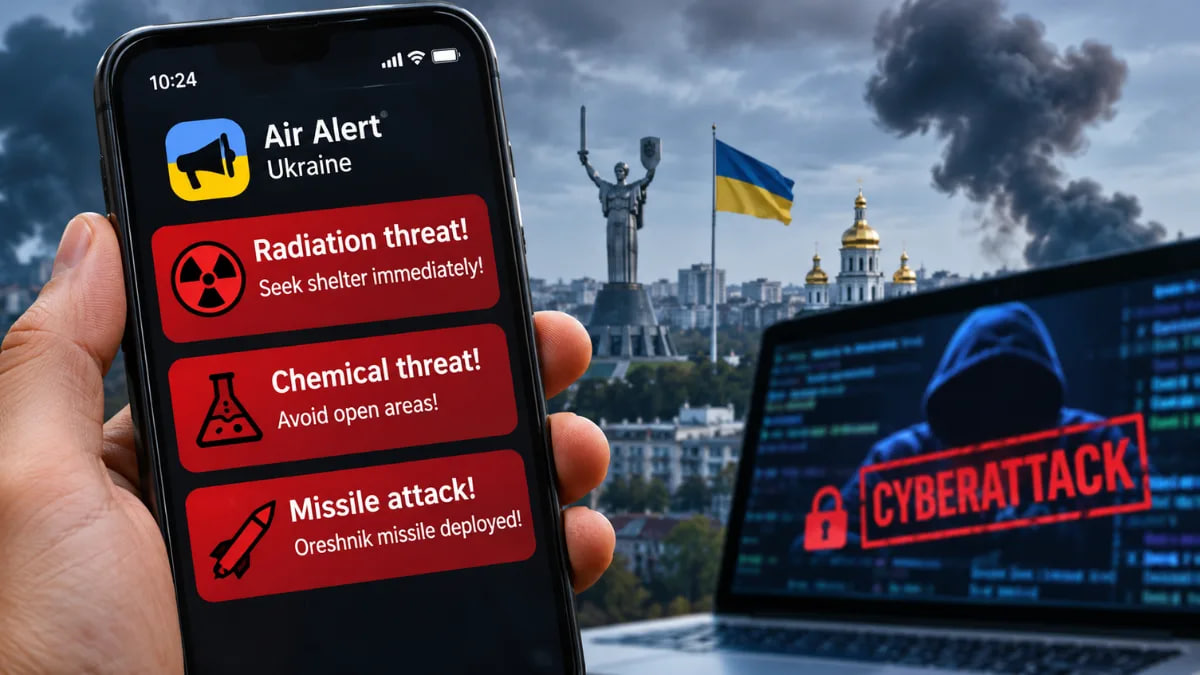
سامانه‌های هشدار اضطراری و پدافند غیرعامل در اوکراین و روسیه هدف حملات گسترده سایبری قرار گرفتند. این حملات به ارسال انبوهی از پیام‌های ساختگی و نگران‌کننده برای شهروندان هر دو کشور منجر شد. در جریان این رخنه امنیتی، کاربران اوکراینی هشدارهایی مبنی بر خطرات تشعشع و حملات شیمیایی دریافت کردند و در سمت مقابل، گزارش‌هایی…

تحقیقات درباره نحوه سرقت ۶.۳ میلیارد دلار از صرافی ارز دیجیتال بایننس همچنان ادامه دارد؛ رویدادی که از آن به‌عنوان «بزرگ‌ترین هک تاریخ» یاد می‌شود و شواهد موجود از دست داشتن یک گروه هکری وابسته به کره شمالی در این حمله حکایت دارند. در این مطلب تمام اطلاعات مربوط به این حادثه امنیتی بزرگ را…

محققان امنیت سایبری و تحلیلگران برجسته بلاک‌چین، هکرهای وابسته به رژیم کره شمالی را مسئول سرقت تاریخی ۶.۳ میلیارد دلار دارایی دیجیتال از صرافی رمزارز بایننس اعلام کردند. این نفوذ امنیتی که در‌حال‌حاضر بزرگ‌ترین سرقت تاریخ کریپتو به شمار می‌رود، توجه‌ها را به نقش گروه‌های سایبری تحت حمایت پیونگ‌یانگ در غارت صرافی‌های بزرگ جهان جلب…

آسیب‌پذیری تازه‌ای در اندروید با نام SMS of Death کشف شده که به مهاجمان اجازه می‌دهد بدون نیاز به هیچ اقدامی از سوی قربانی، تنها با ارسال یک پیامک، عملکرد گوشی او را از راه دور مختل کنند.«مارک بلاشچیک»، پژوهشگر امنیت سایبری، این آسیب‌پذیری را کشف کرده است. این نقص به پیامکی دستکاری‌شده و خاص…

شبکه اجتماعی ایکس ظاهرا از طریق لینک‌هایی که کاربران به اشتراک می‌گذارند، فعالیت آن‌ها را ردیابی می‌کند. اگرچه بیشتر کاربران معمولاً به بررسی آدرس اینترنتی لینک‌ها توجهی ندارند، برخی متوجه شده‌اند که لینک‌ها طولانی‌تر شده‌اند و مقادیری در آن‌ها وجود دارد که قبلاً دیده نمی‌شد.لینک‌هایی که با کپی و جای‌گذاری آدرس پست‌ها در ایکس ایجاد…

گزارش تازه منتشرشده براساس داده‌های اطلاعاتی دولت آمریکا، نشان می‌دهد که مدیرعامل انویدیا یکی از اهداف جاسوسی دولت چین بوده است.مدیرعامل انویدیا در تیررس جاسوسان چینی؛ از قاچاق تراشه تا سرقت دادهمدیران شرکت‌های بزرگ فناوری در سال‌های اخیر به یکی از اهداف جاسوسی دولت‌ها در سطح بین‌المللی تبدیل شده‌اند و گزارشی جدید مدعی می‌شود که…

به گزارش اخبار جدید به نقل از اقتصادنیوز،‌ شرکت بزرگ ارزهای دیجیتال، بایننس، روز پنجشنبه اعلام کرد که حدود ۳ میلیارد دلار (۲.۲۴ میلیارد پوند) دارایی دیجیتال را برای جلوگیری از سرقت احتمالی مسدود کرده و در حال بررسی یک مشکل امنیتی است. این شرکت در یک سری هشدارهای آنلاین گفت که تمام واریزها و…

تحقیقات تیم NordVPN نشان می‌دهد نسخه‌های جعلی از شبیه‌ساز پلی استیشن ۵ در پلتفرم گیت‌هاب منتشر شده‌اند‌ که آلوده به بدافزار هستند. این بدافزار با تغییر ظاهر و در پوشش نرم‌افزارهای قانونی شبیه‌سازی فعالیت می‌کند و هدف آن سرقت پسوردها و دیگر داده‌های حساس شخصی است.صفحات این مخازن ظاهر نرم‌افزارهای واقعی شبیه‌ساز را کپی می‌کنند…

یک پژوهشگر امنیت سایبری با روش مهندسی معکوس سیستم‌عامل تلویزیون‌های سامسونگ (Tizen) را بررسی کرد و مدعی شد این تلویزیون‌ها اطلاعات گسترده‌ای از رفتار کاربران جمع‌آوری می‌کنند؛ ازجمله صدا، ثبت اسکرین‌شات از صفحه، ردیابی تبلیغات ردشده و شناسایی کاربران در دستگاه‌های مختلف برای هدف‌گیری تبلیغاتی. این یافته‌ها هنوز به‌طور مستقل تأیید نشده‌اند و برخی از…