یک شب در سال ۱۹۹۶، در میان همهمه کنفرانس DEFCON در لاسوگاس، عدهای هکر و علاقهمند به امنیت دور هم جمع شدند تا بازیای را امتحان کنند که تا امروز ادامه دارد: نفوذ به سیستمهای از پیشطراحیشده، پیدا کردن رشتههای پنهانی به نام «پرچم» (Flag)، و کسب امتیاز برای هر پرچمی که پیدا میشد. هیچکس آن شب فکر نمیکرد این بازی ساده، به یکی از جدیترین و محبوبترین قالبهای آموزش و رقابت در دنیای امنیت سایبری تبدیل شود؛ قالبی که امروز آن را با نام CTF میشناسیم.
CTF دقیقاً چیست؟
CTF مخفف Capture The Flag است. همان بازی آشنای دوران کودکی که در آن دو تیم تلاش میکردند پرچم تیم مقابل را بربایند. در دنیای امنیت سایبری، این ایده به شکلی هوشمندانه بازتعریف شده است. سازماندهندگان مسابقه، سیستمها، برنامهها یا وبسایتهایی طراحی میکنند که بهعمد دارای آسیبپذیری هستند. درون هر کدام از این سیستمها، یک رشتهی متنی مخفی به نام «فلگ» جاسازی شده است. کار شرکتکنندگان این است که با استفاده از تکنیکهای هک، تحلیل کد، رمزگشایی یا مهندسی معکوس، این آسیبپذیریها را پیدا کنند، از آنها عبور کنند و فلگ را به دست بیاورند. هر فلگ که کشف شود، امتیازی برای تیم یا فرد به همراه دارد و تیمی که در پایان مسابقه بیشترین امتیاز را جمع کرده باشد، برنده است.
این بازی از کجا شروع شد؟
ریشهی CTF به اوایل دههی ۹۰ میلادی برمیگردد، جایی که در کنفرانسهای کوچک هکری آمریکا، رقابتهایی شبیه «جنگهای مجازی» (Wargaming) و «پادشاه تپه» (King of the Hill) بین هکرها رایج بود. اما نقطه عطف واقعی، سال ۱۹۹۶ و چهارمین دورهی کنفرانس DEFCON در لاسوگاس بود. در آن جا برای اولین بار این ایده در قالب یک مسابقه رسمی با داوری و امتیازدهی برگزار شد. در سالهای نخست، هیچ قاعدهی مشخصی وجود نداشت، تیمها خودشان اهداف را تعریف میکردند، داوریها اغلب دستی و سلیقهای بود و فضای بازی گاهی به هرجومرج نزدیک میشد. اما همین آشفتگی اولیه، بستری شد برای شکلگیری قواعدی که رفتهرفته پختهتر شدند. طی چند سال، مسابقهی DEFCON CTF به رویدادی حرفهای با سیستم امتیازدهی خودکار و ساختار مشخص تبدیل شد و از دل آن، دهها مسابقهی مشابه در سراسر دنیا سر برآوردند.
این مسابقات چطور برگزار میشوند؟
با گذر زمان، CTFها به چند مدل اصلی تقسیم شدند:
سبک Jeopardy: این سبک رایجترین مدل امروزی است. در این سبک چالشها در دستهبندیهای مختلف مثل امنیت وب، رمزنگاری، مهندسی معکوس یا جرمشناسی چیده میشوند، دقیقاً مثل جدول یک بازی تلویزیونی. هر چالش، سطح دشواری و امتیاز مشخصی دارد و شرکتکنندگان آزادند هر چالشی را که میخواهند انتخاب کنند.
سبک Attack-Defense: این سبک مدلی نزدیکتر به مفهوم اصلی بازی است. در آن هر تیم مجموعهای از سرویسهای آسیبپذیر را در اختیار دارد که هم باید از آن دفاع کند و هم زمانهمان با حمله به سرویسهای مشابه در تیمهای رقیب، امتیاز بگیرد.
سبک ترکیبی (Mixed): تلفیقی از هر دو مدل بالاست که هم چالشهای مستقل دارد و هم بخش حمله و دفاع.
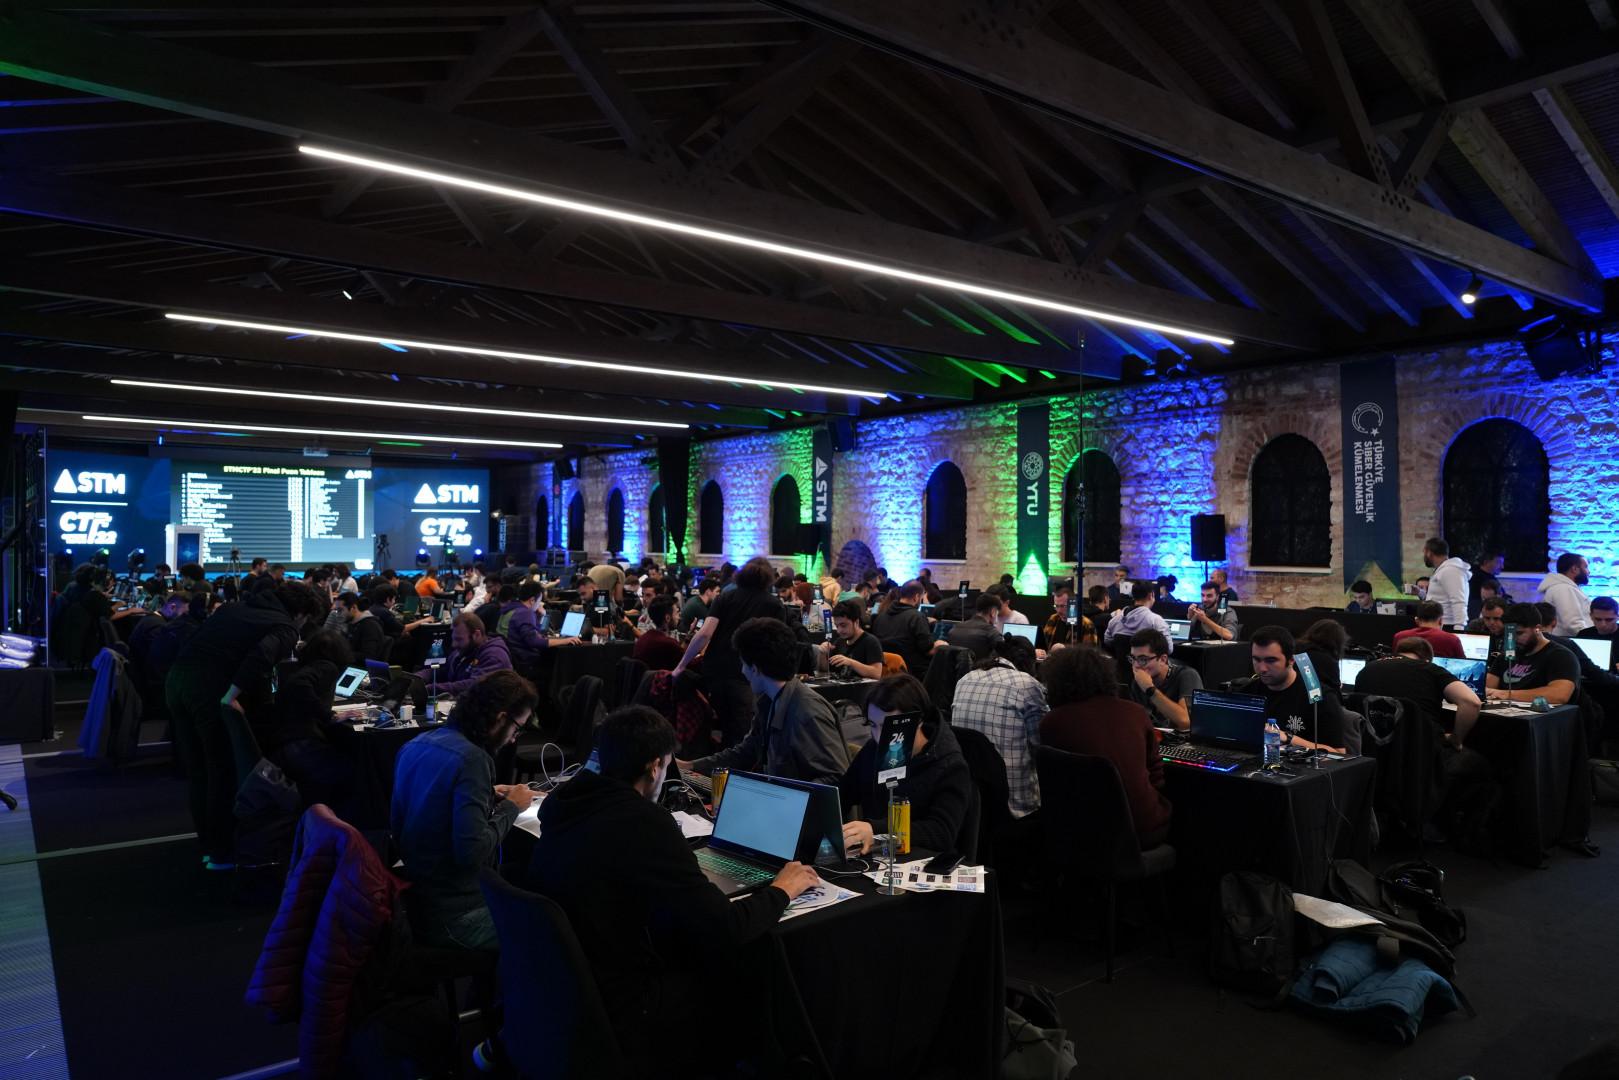
بسیاری از CTFهای بزرگ دنیا، ابتدا یک مرحله مقدماتی آنلاین دارند که هر کسی از هر نقطه دنیا میتواند شرکت کند، در نهایت تیمهای برتر به فینال حضوری راه پیدا میکنند.
چه مهارتهایی در CTF امتحان میشود؟
هر چالش CTF، پنجرهای است به یکی از شاخههای امنیت سایبری:
- رمزنگاری (Cryptography): شکستن الگوریتمهای رمزنگاری ضعیف یا پیادهسازیشده اشتباه
- مهندسی معکوس (Reverse Engineering): تحلیل کد کامپایلشده برای فهمیدن منطق پنهان یک برنامه
- Pwظn: معمولا به دستهای از چالشهای Exploitation گفته میشود که هدفشان سواستفاده از یک برنامه برای گرفتن کنترل اجرای آن یا رسیدن به رفتار دلخواه است
- امنیت وب (Web Security): کشف آسیبپذیریهایی مثل تزریق SQL یا XSS در وباپلیکیشنها
- جرمشناسی (Forensics): تحلیل فایلها، ترافیک شبکه یا ایمیجهای دیسک برای یافتن ردپاهای پنهان
- نهاننگاری (Steganography): پیدا کردن اطلاعات پنهانشده درون تصویر، صدا یا فایلهای دیگر
ترکیب این مهارتها یعنی یک تیم موفق در CTF، معمولاً از افرادی با تخصصهای کاملاً متفاوت تشکیل شده که کنار هم کار میکنند. این مهارتها دقیقاً همانهاییاند که در تیمهای امنیت واقعی سازمانها هم مورد نیاز است.
چرا CTF در دنیای امنیت سایبری مهم است؟
برخلاف کلاسهای تئوری، در CTF چیزی برای حفظ کردن وجود ندارد و همهچیز عملی است. شرکتکننده باید مثل یک مهاجم واقعی فکر کند، اما در محیطی کاملاً قانونی و کنترلشده. همین ویژگی باعث شده CTF به یکی از مؤثرترین ابزارهای آموزش امنیت سایبری در دنیا تبدیل شود.
بسیاری از شرکتهای بزرگ فناوری، از جمله غولهای امنیتی و حتی سازمانهای دولتی، از CTF بهعنوان ابزاری برای شناسایی و جذب استعدادهای تازه استفاده میکنند، چون عملکرد یک فرد در حل چالشهای واقعی، خیلی گویاتر از رزومه است. از طرف دیگر، این مسابقات جامعهای زنده و پویا از هکرهای اخلاقمدار ساختهاند که دائم دانش خود را بهروز نگه میدارند و همین چرخه، سطح عمومی امنیت در صنعت را بالا میبرد.
CTF در دنیا
امروز صدها مسابقه CTF در سراسر جهان برگزار میشود، اما چند نام همیشه سر زبانها هستند. DEFCON CTF همچنان لقب «المپیک هک» را با خود دارد و فینال آن هرساله در لاسوگاس برگزار میشود. picoCTF که توسط دانشگاه کارنگی ملون راهاندازی شده، مسیر ورود بسیاری از دانشجویان تازهکار به این دنیاست. Google CTF و رویدادهایی مانند HITCON و CSAW CTF هم هرساله هزاران شرکتکننده از سراسر دنیا را به خود جذب میکنند. این مسابقات فراتر از یک سرگرمی هکری، بخشی جدی از تقویم رویدادهای فناوری و امنیت سایبری در دنیا محسوب میشوند و مسیر شغلی بسیاری از متخصصان امروز امنیت، از همین رقابتها آغاز شده است.
از یک بازی ساده در حیاط مدرسه تا یکی از جدیترین آزمونهای مهارت در دنیای فناوری؛ CTF ثابت کرده که گاهی بهترین راه برای یادگیری یک مهارت پیچیده، تبدیل آن به یک بازی جذاب است.